Boa parte das invasões em sites WordPress não é dramática nem óbvia. Não é sempre uma tela preta com uma mensagem de aviso — na maioria dos casos, é algo sutil, que passa despercebido por semanas ou até meses, enquanto o invasor usa o site para outros fins (enviar spam, hospedar páginas falsas, redirecionar visitantes). Quanto mais cedo você identificar os sinais, menor o estrago.
Aqui estão os cinco sinais mais comuns — e o que fazer ao notar cada um deles.
1. O Google mostra um aviso de “site perigoso”
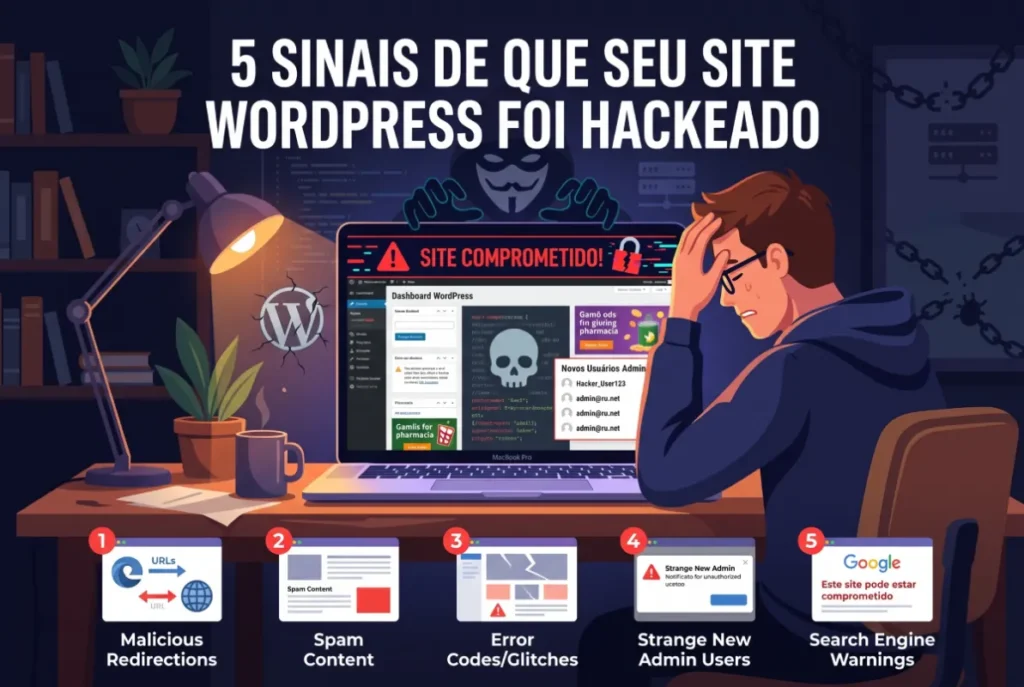
Se ao buscar pelo seu próprio site aparece um aviso vermelho de “este site pode estar comprometido” ou “site enganoso à frente”, o Google já detectou algo suspeito antes mesmo de você perceber. Isso costuma acontecer quando o site foi usado para distribuir malware ou redirecionar visitantes para páginas maliciosas.
O que fazer: não ignore esse aviso torcendo para que passe sozinho — ele afasta visitantes e prejudica diretamente seu SEO enquanto não for resolvido.
2. Redirecionamentos estranhos
Você (ou um visitante) acessa o site e, sem clicar em nada, é levado para outra página completamente diferente — geralmente anúncios duvidosos, sites de apostas ou páginas em outro idioma. Esse é um dos sinais mais comuns de invasão, porque o invasor lucra justamente desviando o tráfego do seu site para outro lugar.
O que fazer: teste o site em uma aba anônima do navegador e também pelo celular. Se o redirecionamento acontece de forma consistente, é um forte indício de invasão.
3. Arquivos ou usuários que você não reconhece
Ao acessar o painel do WordPress, você percebe um usuário administrador que não foi criado por você ou por sua equipe. Ou, ao verificar os arquivos do site pelo gerenciador de arquivos da hospedagem, encontra arquivos com nomes estranhos, em pastas onde eles não deveriam estar.
O que fazer: verifique a lista de usuários administradores regularmente. Se encontrar um usuário desconhecido, isso é sinal de acesso não autorizado — e não deve ser apenas excluído sem investigar mais a fundo, já que o invasor pode ter criado outras formas de voltar a acessar o site.
4. Queda repentina de desempenho ou pico de uso de recursos
Se o site fica visivelmente mais lento sem nenhuma mudança feita por você, ou se a hospedagem avisa sobre uso anormal de recursos (processamento, banda), pode ser sinal de que o servidor está sendo usado para outra finalidade além do seu site — como enviar e-mails em massa (spam) ou processar tarefas para o invasor.
O que fazer: verifique com sua hospedagem se há atividade incomum reportada. Muitas hospedagens sinalizam esse tipo de comportamento antes mesmo de você notar.
5. Conteúdo que você não publicou
Páginas novas aparecem no site, geralmente sobre temas completamente fora do seu nicho — produtos falsificados, farmácias online, apostas. Às vezes esse conteúdo só aparece para o Google, ficando invisível para quem acessa o site normalmente pelo navegador, o que torna esse sinal ainda mais difícil de perceber sem verificação ativa.
O que fazer: use a ferramenta “pesquisar site:seudominio.com” no Google de tempos em tempos, para ver todas as páginas indexadas do seu site. Se aparecer algo que você não reconhece, é um forte indício de invasão.
O que fazer se você identificou algum desses sinais
- Não entre em pânico, mas também não ignore. Quanto mais tempo o problema persiste, mais ele pode se espalhar pelo site.
- Troque as senhas do WordPress, da hospedagem e do FTP imediatamente — mesmo antes de entender toda a extensão do problema.
- Verifique se existe um backup limpo, de antes do início dos sintomas, que possa ser usado para restaurar o site com segurança.
- Considere ajuda especializada para remover o código malicioso por completo. Invasões raramente ficam limitadas a um único arquivo — remover apenas o sintoma visível costuma deixar portas abertas para o problema voltar.
Prevenir é sempre mais barato que remediar
A maioria das invasões explora vulnerabilidades já conhecidas e corrigidas — mas que o site ainda não atualizou. Manter plugins, temas e o núcleo do WordPress sempre atualizados, com senhas fortes e backups automáticos, elimina a maior parte do risco antes mesmo dele se tornar um problema.
Desconfia que seu site pode estar comprometido? Fale comigo agora para uma verificação de segurança antes que o problema se espalhe.